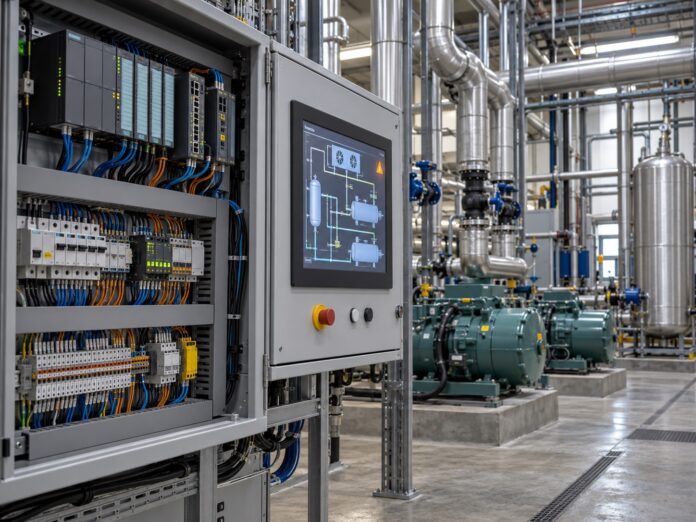
Quando si parla di attacchi informatici, si pensa spesso al furto di dati, alle credenziali sottratte o ai sistemi bloccati da un ransomware. Le conseguenze di un incidente cyber, però, possono andare ben oltre il perimetro digitale, soprattutto quando i sistemi informatici sono collegati a impianti e processi fisici. È quanto dimostrano gli attacchi che hanno colpito alcuni supermercati in Francia, compromettendo i sistemi di refrigerazione e mettendo a rischio la conservazione delle merci.
In situazioni di questo tipo, il danno non si misura soltanto in dati rubati o ore di indisponibilità dei sistemi. Quando la tecnologia governa processi fisici, un malfunzionamento può avere ripercussioni dirette sulle attività aziendali, interrompendo la catena del freddo, rendendo invendibili i prodotti alimentari e provocando perdite economiche immediate.
Questo cambia anche il modo in cui le aziende devono valutare il rischio. Non basta chiedersi quali sistemi potrebbero essere compromessi o quanto tempo servirebbe per ripristinarli: occorre capire quali attività dipendono da quei sistemi, quali conseguenze avrebbe un’interruzione e come garantire condizioni di sicurezza durante il ritorno alla normalità. È in questo passaggio che la cybersecurity diventa una componente essenziale della continuità operativa.
Il rischio cresce quando IT e sistemi operativi sono connessi
La convergenza tra sistemi informatici e tecnologie operative ha migliorato l’efficienza e il controllo dei processi aziendali, ampliando al contempo la superficie di attacco. Reti, sensori e sistemi di controllo, un tempo isolati, sono oggi spesso connessi all’infrastruttura IT o accessibili da remoto, esponendo gli impianti a nuovi rischi. Collegamenti remoti configurati in modo inadeguato, reti non sufficientemente segmentate e dispositivi non aggiornati possono infatti costituire punti d’ingresso verso sistemi che regolano processi fisici essenziali.
E il rischio non riguarda soltanto le grandi realtà industriali. Come constatato da questo recente accadimento, può coinvolgere anche supermercati, magazzini e aziende dotate di impianti automatizzati o sistemi di refrigerazione, dove un problema informatico può ripercuotersi direttamente sul lavoro quotidiano, sulla conservazione delle merci e sulla capacità di erogare un servizio.
La portata del fenomeno emerge anche dai dati relativi al settore manifatturiero. Secondo il Rapporto Clusit Manufacturing H1 2026, nei primi sei mesi del 2026 il manifatturiero ha rappresentato il 18,4% degli incidenti cyber noti osservati in Italia, con 45 casi su 245, contro il 12,4% registrato nel 2025. A livello globale, l’88% degli incidenti manifatturieri analizzati è stato classificato con gravità elevata o critica. Sebbene riferiti al manifatturiero, questi dati aiutano a inquadrare un problema più ampio: quando le tecnologie digitali supportano o controllano processi fisici, le conseguenze di un attacco possono estendersi all’intera organizzazione.
La sicurezza OT richiede un approccio diverso
La protezione degli ambienti OT richiede un approccio specifico perché, a differenza dei sistemi IT tradizionali, questi ambienti devono garantire anche la continuità dei processi fisici. Aggiornamenti, modifiche alle configurazioni e isolamento dei dispositivi vulnerabili possono compromettere il funzionamento degli impianti se non vengono pianificati in base alle dipendenze tra sistemi e alle conseguenze di un eventuale fermo.
La gestione del rischio parte quindi dalla conoscenza dell’infrastruttura, identificando i dispositivi, comprendendo quali processi controllano, mappando le comunicazioni e verificando gli accessi. Su questa base è possibile segmentare le reti IT e OT, limitare gli accessi remoti, rafforzare l’autenticazione e controllare le configurazioni.
Anche la gestione delle vulnerabilità deve rispettare i vincoli operativi. Quando un aggiornamento non può essere applicato tempestivamente, è necessario valutare il rischio e adottare misure compensative, come limitare le comunicazioni, restringere gli accessi e intensificare il monitoraggio.
Rilevare un attacco non basta: serve sapere come reagire
Accanto alla prevenzione, è fondamentale individuare tempestivamente comportamenti anomali. Un accesso insolito, una modifica non autorizzata alle configurazioni o una comunicazione inattesa tra dispositivi possono indicare un’attività sospetta. La raccolta degli eventi e la generazione di notifiche, tuttavia, non bastano se mancano le competenze e le procedure necessarie per interpretare i segnali e decidere come intervenire.
Per molte PMI, garantire un presidio continuativo rappresenta una sfida concreta. Le risorse tecniche interne possono essere limitate e non sempre è possibile monitorare i sistemi anche al di fuori dell’orario lavorativo. Un incidente, però, può verificarsi in qualsiasi momento, mentre gli impianti continuano a svolgere funzioni essenziali.
Il monitoraggio continuo, affiancato da procedure di escalation chiare e responsabilità definite, può ridurre il tempo che intercorre tra la comparsa di un’anomalia e l’intervento. Per garantire questa capacità, i servizi di sicurezza gestita possono aiutare le aziende a colmare eventuali lacune, mettendo a disposizione competenze e capacità di analisi difficili da mantenere autonomamente.
La loro efficacia dipende, però, anche da come vengono organizzate le attività successive alla rilevazione. Dopo aver individuato un comportamento sospetto, infatti, bisogna stabilire chi deve essere contattato, quali sistemi possono essere isolati, quali verifiche sono necessarie e chi è autorizzato a intervenire sugli impianti. Senza procedure condivise tra chi gestisce la sicurezza informatica e chi conosce il funzionamento dei processi operativi, anche una segnalazione tempestiva può tradursi in un intervento tardivo o in una decisione inadeguata.
La resilienza si misura anche nella capacità di ripartire
Poiché nessuna misura preventiva può azzerare il rischio di incidenti, la sicurezza deve comprendere anche la capacità di contenerli e ripristinare le attività in condizioni affidabili.
Negli ambienti OT, recuperare i dati non basta: occorre stabilire quali componenti ripristinare per primi, verificare l’integrità delle configurazioni e determinare quando un impianto possa essere riavviato in sicurezza. Le interdipendenze tra sistemi rendono essenziale coordinare il ripristino, assicurandosi che tutte le risorse necessarie al processo siano integre e disponibili.
I piani di risposta, pertanto, devono tradurre le priorità operative in procedure concrete attraverso la verifica regolare dei piani e dei backup, la definizione di responsabilità precise e la simulazione di scenari di interruzione che consentono di individuare le criticità in anticipo, ridurre i tempi di recupero e limitare gli errori durante il riavvio.
La resilienza non si misura soltanto dalla capacità di prevenire un attacco, ma anche da quella di gestirne le conseguenze e garantire la continuità operativa. Per le PMI, ciò significa integrare la cybersecurity nella gestione operativa, collegando la protezione dei sistemi alla continuità dei processi e alla sicurezza del ripristino, affinché un incidente informatico non si trasformi in un’interruzione prolungata delle attività e il ripristino avvenga in modo tempestivo e sicuro.
SimpleCyb, cybersecurity per le PMI
 Alessandro Donelli è Chief Technology Officer e membro del board di SimpleCyb, azienda italiana con sede a Parma specializzata nella sicurezza informatica per le piccole e medie imprese.
La società combina tecnologie basate sull’intelligenza artificiale e competenze di analisti umani per la protezione delle infrastrutture aziendali, della posta elettronica e dei backup.
La sua offerta comprende soluzioni per il monitoraggio e la risposta alle minacce, la protezione degli ambienti OT, la sicurezza delle email e il controllo dei backup.